在当今的信息时代,智能交通系统的建设日益广泛,它利用先进的信息技术和智能化装备来提高交通运输的效率与安全性。
CAN总线的技术背景
CAN(Controller Area Network)即控制器局域网,在现代汽车及其他工业设备中广泛应用。作为主干通信网络的一部分,它通过将多个控制单元连接起来,实现了实时数据传输、状态监控及故障诊断等多种功能。
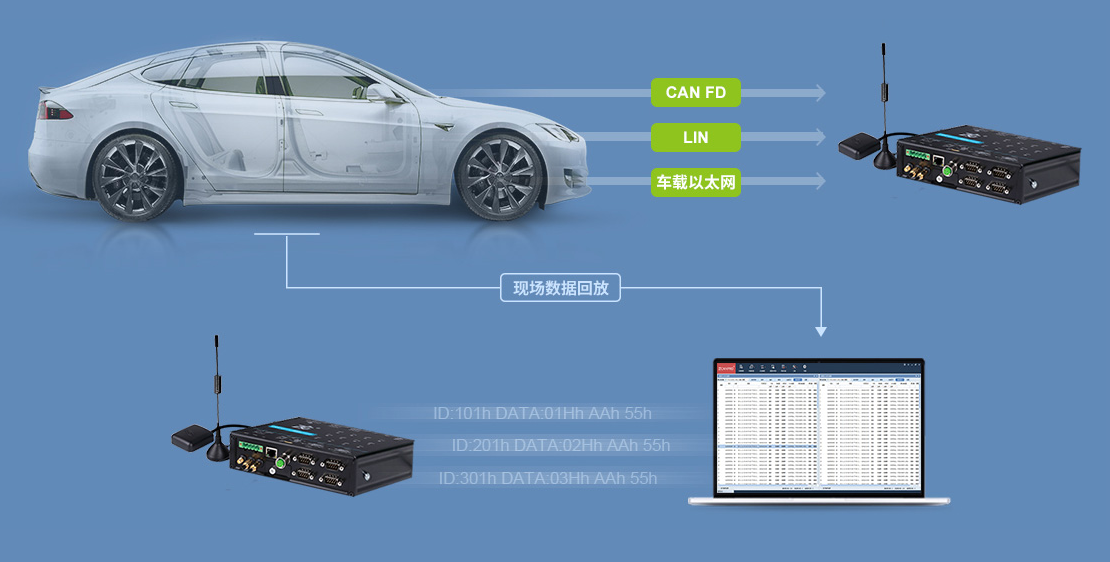
然而,随着智能交通系统的普及,对于CAN总线的安全性提出了更高要求。特别是当其承载着车载诊断系统、电子制动系统等关键设备的数据时,任何的威胁都有可能引发严重的安全隐患。因此,开展有效的渗透测试变得至关重要,它能够帮助我们识别潜在的风险点,并采取措施进行防护。
渗透测试的重要性
传统的网络安全测试往往关注于信息系统的服务器和终端设备,但随着CAN总线在智能交通中的广泛应用,我们需要更全面地考虑其安全性。渗透测试通过模拟黑客攻击行为,可以发现并修复系统中被忽视的安全漏洞。
例如,在某次针对城市公交车辆的渗透测试中,工程师们发现了多个关键模块存在未授权访问的可能性。这些隐患一旦被外部攻击者利用,可能会导致信息泄露、控制失效等问题,严重影响了公共交通安全。因此,定期进行CAN总线的安全性检查是必要的,通过专业的测试工具与技术手段可以有效防范潜在威胁。
渗透测试的主要步骤
渗透测试通常包含以下几个阶段:环境准备、漏洞扫描、深度挖掘和修复建议等环节。其中,环境准备需要详细了解和模拟实际的运行状态;而漏洞扫描则依赖于先进的自动化工具来发现可能存在的安全问题。
举个具体例子,在某次针对车联网技术的研究性测试中,研究人员使用了一种名为CANoe的软件进行初步分析,并通过发送特定类型的报文尝试绕过现有的防护机制。实验结果表明,某些版本的ECU(电子控制单元)确实存在被攻击的风险点,这些问题可能造成数据篡改甚至功能失效。
总结与未来展望
随着汽车行业及智能化技术的发展,CAN总线作为连接各模块的核心桥梁,其安全性直接关系到整体系统的稳定运行。针对这一挑战,开展定期且全面的渗透测试显得尤为必要。它不仅帮助我们及时发现并解决潜在的安全隐患,还促进了相关标准和技术的进步。
未来,随着5G、物联网等新技术的应用加深,CAN总线面临的网络安全需求将更加复杂化和精细化。因此,持续探索创新技术手段以实现更强大的防护体系是每一个工程师面对的共同课题。